Un sofisticado ataque de suplantación de identidad que simula ser Google fue denunciado en la red social X. El fraude destaca por utilizar el dominio oficial «sites.google.com» del servicio Google Sites para alojar un sitio web falso.
La página fraudulenta mostró una pantalla de verificación CAPTCHA y logró que el gestor de contraseñas del usuario sugiriera sus credenciales de acceso, operando como una trampa perfecta para robar información de autenticación.
APARIENCIA DE CORREO OFICIAL
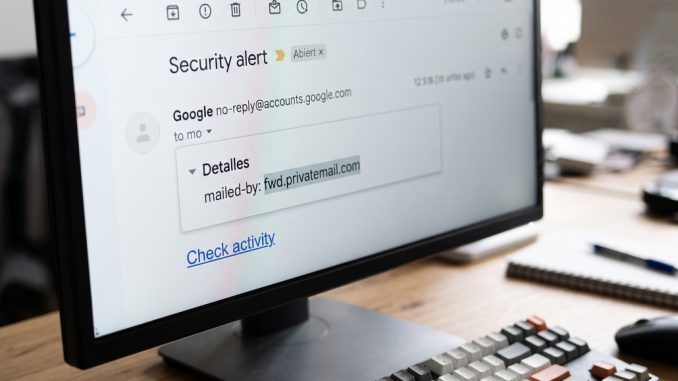
El usuario «Vincent», quien expuso el caso, recibió un correo electrónico simulando un acceso no autorizado de un tercero a su cuenta de Google (Guguru akaunto). El asunto del mensaje era «Security alert» y el remitente mostraba la dirección «Google no-reply@accounts.google.com». El filtro de seguridad de Gmail no emitió ninguna advertencia de correo sospechoso.
El enlace del mensaje dirigió a la víctima al dominio oficial de creación de webs de Google, donde apareció un CAPTCHA. Aunque este sistema solo verifica si el operador es humano y no garantiza la legitimidad del sitio, reduce significativamente la desconfianza visual del usuario. La sugerencia automática de correos y contraseñas por parte de la herramienta de gestión debilitó aún más las alertas de seguridad. Si el usuario ingresaba los datos en la página de autenticación preparada, estos habrían sido capturados por los atacantes.
DIFERENCIAS CLAVE EN EL CORREO
El usuario identificó el fraude revisando meticulosamente los detalles técnicos del correo. Primero, detectó una diferencia en la interfaz: en los correos legítimos de advertencia, Google utiliza un botón azul grande para la llamada a la acción, pero el mensaje fraudulento presentaba un enlace de texto en la misma posición.
Segundo, comparó el valor de envío «mailed-by». En un correo auténtico, el remitente firmado es «accounts.google.com» y el origen de distribución indica «identity-reachout.bounces.google.com». En el correo fraudulento, recibido el 1 de octubre de 2026, la firma era idéntica, pero el valor «mailed-by» revelaba la dirección «fwd.privatemail.com». Ambos mensajes contaban con cifrado TLS, el cual protege la ruta de comunicación, pero no garantiza en absoluto la autenticidad del remitente ni del sitio web.
Este incidente, ya reportado a Google por el afectado, demuestra que la recomendación tradicional de confirmar el dominio de destino es insuficiente frente a ciberdelincuentes que abusan de servicios legítimos. Ni la presencia de un CAPTCHA ni la reacción automática de un gestor de contraseñas certifican la legitimidad de un sitio. Los atacantes elevan el realismo de sus estafas integrando funciones de seguridad confiables, lo que exige a los usuarios analizar combinaciones de múltiples factores técnicos en lugar de depender de un solo indicador visual de seguridad. (RI/AG/IP/)
Descubre más desde International Press - Noticias de Japón en español
Suscríbete y recibe las últimas entradas en tu correo electrónico.